security operations center
24/7 IT-beveiliging
met SOC & SIEM
We houden toezicht op al het verkeer dat zich in jouw IT-omgeving voordoet en reageren proactief op potentiële bedreigingen om deze te stoppen voordat er schade kan worden toegebracht aan systemen.
Onze SOC dienstverlening is gebaseerd op een abonnementsmodel.
de proactieve benadering van cybersecurity
GOOD TO KNOW:
Wat is het doel van een SOC?
Het primaire doel van een SOC is om de veiligheid van de informatiesystemen, netwerken en gegevens van jouw organisatie te garanderen door pro-actief te monitoren op aanvallen. We noemen dit ook wel Managed Detection and Response (MDR).
Wat is MDR?
- Monitoring van jouw IT-omgeving
Tijdens kantooruren of 24/7 houden we jouw IT-omgeving in de gaten. - Slimme detectie met Microsoft Technologie
Integratie met Microsoft Sentinel en Microsoft Defender. - Threat Hunting & Detection
We zoeken actief naar verborgen risico’s in jouw systemen. - Maandelijkse rapportages en verbeterplannen
Rapportage van incidenten, compleet met bruikbare inzichten, om kwetsbaarheden aan te pakken. - Workshops & Onboarding
We nemen jouw team mee in de aanpak en delen onze kennis. - Snelle communicatie via teams
Direct en persoonlijk contact via chat om communicatie via tickets te minimaliseren.
Op basis van Microsoft technologie
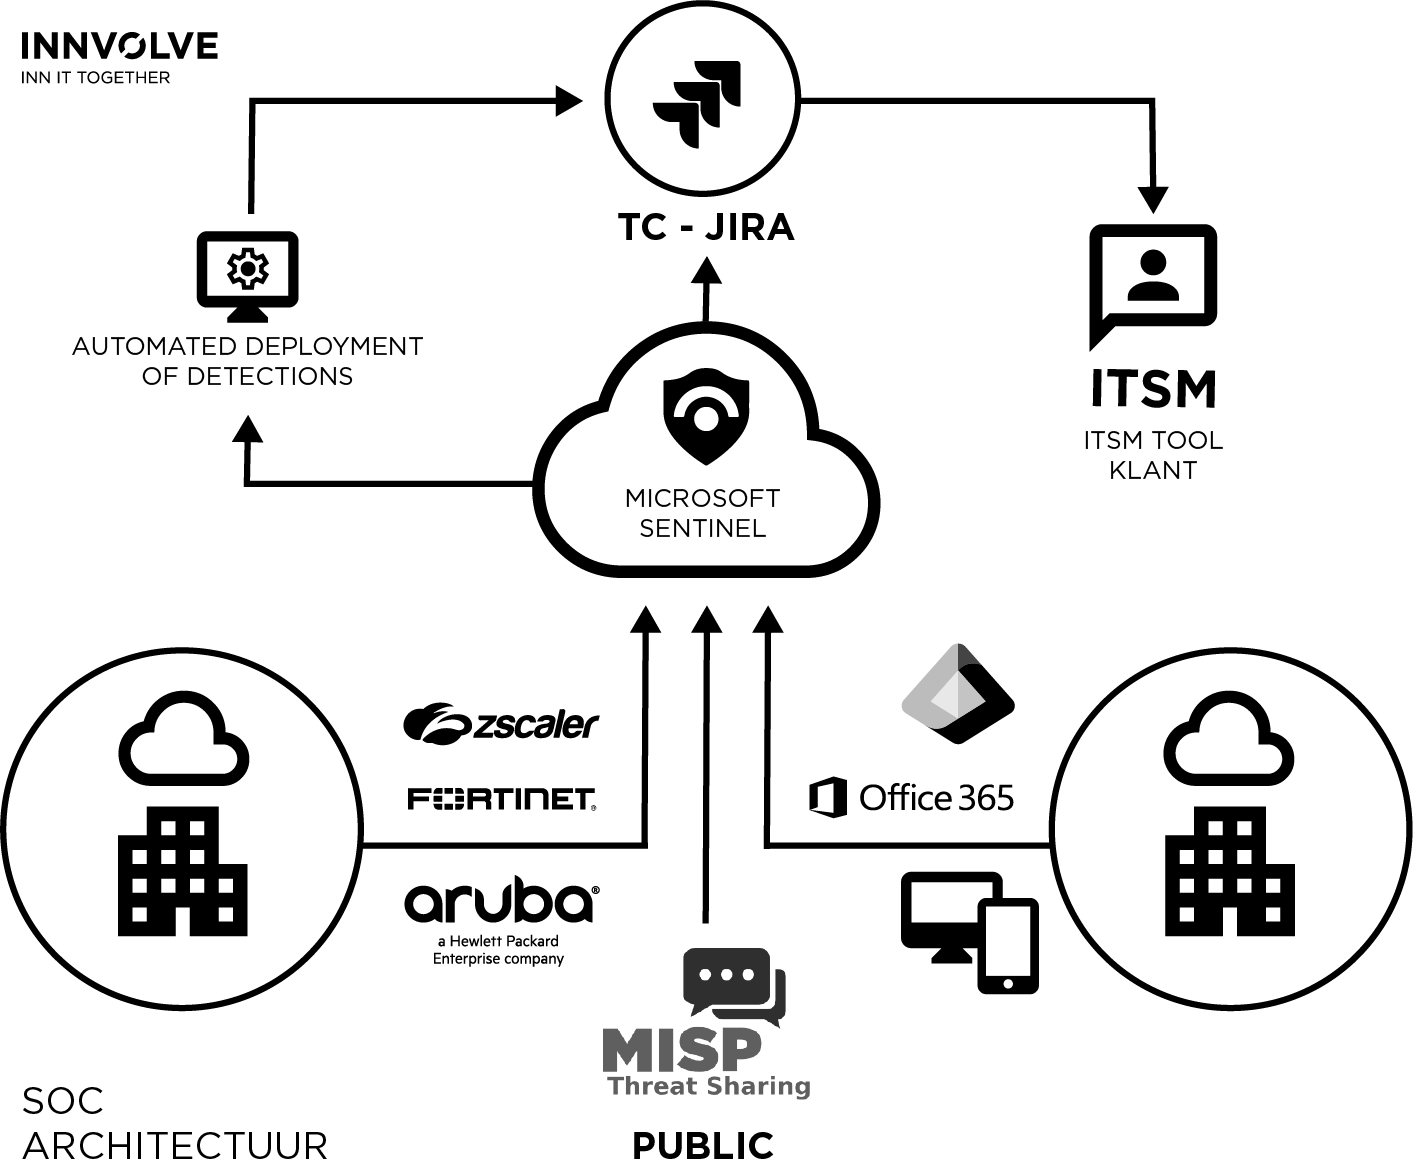
De SOC dienstverlening is gebaseerd op de Microsoftsecurity-stack. In de kern wordt Microsoft Sentinel voor SIEM toegepast. De SIEM wordt rechtstreeks gehost in de omgeving van de klant, waardoor gegevenssoevereiniteit en volledige transparantie worden gegarandeerd. In de eerste fase worden native Microsoft-bronnen aangesloten. In de tweede fase voegen we onze eigen security framework toe met oplossingen voor third-party threat intelligence, network events, use-cases en machine memory scanning.
Hoe ziet de SOC-architectuur eruit?
Wat kost een SOC?
Binnen onze SOC dienstverlening onderscheiden we twee varianten. Ondersteuning tijdens kantooruren (8×5) en ondersteuning waarbij onze specialisten 24/7 klaar staan voor de beveiliging van jouw IT-omgeving. Onze SOC dienstverlening is gebaseerd op een abonnementsmodel en biedt een zeer flexibele en kosteneffectieve oplossing die toegankelijk is voor organisaties van elke omvang. De prijs van een SOC is afhankelijk van het aantal medewerkers.
8 X 5 SOC Service
SOC dienstverlening tijdens kantooruren. Prijzen zijn exclusief BTW. en onboarding.

24/7 SOC Service
Dag en nacht SOC dienstverlening, 7 dagen per week. Prijzen zijn exclusief BTW. en onboarding.

security operations center
WAAROM SOC/SIEM
VAN INNVOLVE?
- Samenwerking:
We zijn écht onderdeel van jouw team - Transparantie:
Jij weet altijd direct wat er speelt - Pro-actief:
We wachten niet af, we handelen - Maatwerk:
Jouw omgeving, jouw regels
Innvolve heeft veel ervaring met informatiebeveiliging. Zo werken wij al voor Brand New Day, VECOZO, HeinenoordZicht Groep, Ecclesia en vele andere opdrachtgevers die moeten voldoen aan de NIS2 (Cyberbeveiligingswet), DORA, NEN 7510, ISO of andere richtlijnen.
Security Operations Center
Get inn touch
Of je nu behoefte hebt aan een kort gesprek of een volledige security audit: we helpen je graag. Neem gerust contact met ons op!